Kaspersky distingué par Frost & Sullivan en 2026 pour son expertise en renseignement sur les cybermenaces

Une reconnaissance internationale qui met en lumière l’importance du renseignement sur les menaces avancées dans la protection des organisations.

Le secteur de la cybersécurité évolue constamment face à des attaques de plus en plus complexes et ciblées. Dans ce contexte, Kaspersky a été désigné Global Company of the Year 2026 par Frost & Sullivan dans le domaine du renseignement sur les menaces persistantes avancées (APT) et de leur attribution.

Cette distinction récompense notamment l’expertise de Kaspersky en recherche sur les cybermenaces, en analyse des activités des attaquants et en production de renseignements exploitables par les équipes de sécurité.

Comprendre les attaques APT

Les APT (Advanced Persistent Threats), ou menaces persistantes avancées, désignent des opérations cybermalveillantes généralement ciblées, sophistiquées et susceptibles de s’inscrire dans la durée. Elles peuvent viser des entreprises, des institutions publiques, des infrastructures critiques ou d’autres organisations stratégiques.

Contrairement à certaines attaques opportunistes, ces opérations peuvent chercher à obtenir un accès durable aux systèmes, à espionner les activités d’une organisation ou à dérober des informations sensibles.

Leur complexité rend leur détection particulièrement exigeante. Les équipes de sécurité doivent donc aller au-delà des alertes classiques et chercher à comprendre les méthodes utilisées, les objectifs poursuivis et les liens éventuels entre différentes activités malveillantes.

Le renseignement sur les menaces : comprendre pour mieux anticiper

Le renseignement sur les cybermenaces, également appelé Threat Intelligence, consiste à collecter, analyser et contextualiser des informations sur les attaques, les infrastructures malveillantes et les techniques employées par les cybercriminels.

L’objectif n’est pas seulement de constater qu’une attaque a eu lieu. Il s’agit aussi de comprendre comment elle a été menée et d’utiliser ces informations pour améliorer la détection et la prévention.

L’attribution des cyberattaques constitue un autre aspect important de cette démarche. Elle consiste à analyser les éléments techniques disponibles afin d’établir des liens entre une attaque et un acteur ou un groupe de menaces connu, lorsque les preuves le permettent. Cette analyse nécessite de la prudence : une similitude technique ne suffit pas, à elle seule, à prouver l’identité d’un attaquant.

Pourquoi Frost & Sullivan distingue-t-il Kaspersky ?

Selon les communications publiées par Kaspersky et Frost & Sullivan en octobre 2026, cette reconnaissance met en avant plusieurs éléments : l’expertise en recherche sur les menaces, les capacités d’attribution, l’exploitation des données de renseignement et l’intégration de ces informations aux technologies de cybersécurité.

Les travaux d’équipes spécialisées, notamment le Global Research and Analysis Team (GReAT), contribuent à l’analyse de campagnes avancées et à l’étude des techniques utilisées par les attaquants.

L’approche repose sur la combinaison de l’analyse technique, de l’expertise humaine et d’outils permettant de traiter de grands volumes de données. L’intelligence artificielle peut notamment contribuer à accélérer certaines analyses, tout en nécessitant une interprétation rigoureuse des résultats.

Cette distinction souligne ainsi l’importance d’une cybersécurité fondée sur la connaissance des menaces et non uniquement sur la réaction aux incidents.

Quels enseignements pour les organisations ?

Pour les entreprises et les institutions, l’intérêt du renseignement sur les cybermenaces est avant tout opérationnel. Des informations fiables et contextualisées peuvent aider les équipes informatiques à :

  • Repérer plus rapidement les activités suspectes et les signaux associés à une attaque.
  • Comprendre les méthodes utilisées pour cibler leur secteur d’activité.
  • Renforcer les mécanismes de détection et adapter les mesures de protection.
  • Améliorer les investigations après un incident et prioriser les actions correctives.

Ces capacités sont particulièrement pertinentes pour les organisations qui gèrent des données sensibles ou des systèmes essentiels à la continuité de leurs activités.

Cependant, le renseignement sur les menaces ne remplace pas les mesures fondamentales de sécurité. La mise à jour des systèmes, la gestion des accès, la sauvegarde des données, la segmentation du réseau et la sensibilisation du personnel restent indispensables.

Une cybersécurité davantage tournée vers l’anticipation

La reconnaissance obtenue par Kaspersky auprès de Frost & Sullivan en 2026 illustre l’évolution du secteur vers une approche plus proactive de la cybersécurité.

Face aux menaces avancées, les organisations ont besoin de solutions capables non seulement de détecter des comportements malveillants, mais aussi de leur fournir les informations nécessaires pour comprendre les risques et prendre des décisions adaptées.

Pour les responsables informatiques et les décideurs, l’enjeu est donc de combiner des outils de protection performants, une surveillance adaptée et une connaissance approfondie de l’environnement des cybermenaces.

Chez ATON, nous suivons les évolutions du secteur afin de vous aider à mieux comprendre les enjeux de la sécurité informatique et les solutions disponibles pour protéger vos systèmes et vos données.

Source principale : communications officielles de Kaspersky et de Frost & Sullivan relatives à la distinction 2026.
Une faille informatique mondiale : de nombreux sites inaccessibles, dont la police, afin de corriger la vulnérabilité de sécurité

Plusieurs sites internet ont été temporairement mis hors ligne par précaution, après le signalement de cyberattaques exploitant une faille liée au langage de programmation PHP. Le Centre pour la cybersécurité Belgique (CCB) n’a, à ce stade, recensé aucune attaque contre des sites belges. Aux Pays-Bas, plusieurs services publics et médias sont également inaccessibles.

En Belgique, le Centre pour la cybersécurité Belgique (CCB) n’a pour l’instant recensé aucune attaque contre des sites web du pays. Certaines entreprises ont néanmoins choisi de suspendre l’accès à leurs plateformes, sans attendre de constater une éventuelle intrusion.

Les experts en cybersécurité soulignent que les entreprises et les internautes doivent rester vigilants dans les jours à venir. A la suite de la découverte de ces failles, de nombreux sites internet ont été mis hors ligne mercredi.

Le Centre pour la Cybersécurité Belgique (CCB) a informé les victimes potentielles et les personnes concernées des failles identifiées dans le langage de programmation PHP. Il recommande également aux entreprises et organisations concernées d’installer dès que possible le correctif de sécurité et conseille aux entreprises et aux organisations qui ne peuvent pas le faire immédiatement de mettre leur site internet hors ligne.

Le site internet du CCB lui-même est hors ligne en raison de cette faille de sécurité. Au cours de la journée de mercredi, plusieurs sites web néerlandais ont été mis hors ligne, dans l’attente de la mise à jour de sécurité annoncée.

Par mesure de précaution, l’aéroport d’Amsterdam Schiphol a temporairement suspendu son application mobile en raison de cette faille. Son site web reste en revanche accessible pour l’instant.

L’Autorité portuaire de Rotterdam a temporairement mis son portail internet hors ligne afin de corriger les failles. Cela n’a toutefois aucune incidence opérationnelle.

En France

Plusieurs sites internet français, dont ceux de ministères, préfectures et grands médias, sont inaccessibles mercredi afin de corriger des failles de sécurité situées dans un protocole de programmation très utilisé sur internet.

Les sites de toutes les préfectures, dont la préfecture de police de Paris sont ainsi en maintenance, à la demande de l’Anssi, l’agence de sécurité des systèmes informatiques, a expliqué le ministère de l’Intérieur.

source: www.rtbf.be

Cyberattaque des frigos de supermarchés : Des mots de passe faibles en cause

Une cyberattaque visant les systèmes frigorifiques de plusieurs supermarchés français a mis en évidence un problème souvent négligé en cybersécurité : les erreurs de sécurité élémentaires.

Le 21 octobre 2026, le Directeur Général de l’ANSSI (L’Agence nationale de la sécurité des systèmes d’information), Vincent Strubel, a notamment évoqué des équipements directement exposés sur Internet et des mots de passe faibles.

Comment une telle attaque est-elle possible ?

Les systèmes frigorifiques modernes peuvent être contrôlés à distance grâce à des équipements connectés. Lorsqu’ils sont mal sécurisés, des personnes malveillantes peuvent tenter d’accéder à leurs interfaces de gestion et modifier certains paramètres.

Les conséquences peuvent être importantes : perte de marchandises, interruption des activités et dommages financiers.

Comment éviter ce type de risque ?

Quelques mesures essentielles permettent de mieux protéger les équipements connectés :

  • Renforcer les mots de passe et remplacer ceux définis par défaut.
  • Limiter les accès à distance aux personnes autorisées.
  • Mettre à jour les équipements pour corriger les vulnérabilités connues.
  • Séparer les réseaux afin de limiter la propagation d’une attaque.

Ce qu’il faut retenir

Cet incident rappelle que la cybersécurité ne concerne pas uniquement les ordinateurs et les données personnelles. Elle protège également les équipements physiques dont dépendent les entreprises.

La leçon est simple : des mesures de sécurité fondamentales négligées peuvent suffire à exposer toute une organisation à des risques importants.

Source :BFMTV— Informations relatives aux déclarations de l’ANSSI du 21 octobre 2026.

Lien pour ma publication d’hier : https://atonproxy.net/mois-de-la-cybersecurite-2026-4-habitudes-essentielles-pour-proteger-votre-entreprise/

RDC : promouvoir une culture locale de l’innovation,  l’un des objectifs d’un incubateur 

Kinshasa,18 mars 2026(ACP).-La nécessité d’incarner une souveraineté scientifique nationale pour promouvoir une culture locale de l’innovation a été relevée mercredi lors d’une formation à Kinshasa (capitale de la République démocratique du Congo) comme l’un des objectifs spécifiques de l’Incubateur du génie scientifique congolais (IGSC) du ministère de l’Enseignement supérieur, universitaire, recherche scientifique et innovation (ESURSI).

 «Incarner une souveraineté scientifique nationale en faisant émerger une culture locale de l’innovation, indépendante des modèles étrangers, en misant sur les spécificités du génie scientifique congolais ,contribuer à la sécurisation de la propriété intellectuelle, industrielle et artistique , est l’un des objectifs spécifiques  de l’incubateur de génie scientifique congolais», a signifié le professeur Michel Bisa, Directeur scientifique de l’IGSC.

Il s’agit également question de «Faire des établissements de l’ESURSI des industries de production et de commercialisation du génie scientifique, innovateur et créateur ,déployer des cellules d’accompagnement à travers le pays en mettant en place un réseau national d’ incubateurs, d’accélérateurs et de cellules de guettage technologique, connectées aux centres de recherche, écoles spécialisées et entreprises publiques/privées».

Le programme de formation de l’IGSC, a -t- il noté, prépare les professionnels à l’émergence des nouvelles technologies en intégrant les nanotechnologies, les biotechnologies, l’intelligence artificielle (IA) et les sciences cognitives dans les curricula de formation et repérage des opportunités valorisables industriellement au sein des résultats théoriques des recherches.

«La formation adoptera une approche pragmatique et multidisciplinaire, combinant des cours théoriques avec des ateliers pratiques, des études de cas réels et des simulations professionnelles jusqu’à l’implémentation des structures opérationnelles. Un programme de mentorat sera mis en place pour garantir l’application pratique des compétences acquises par les participants qui seront évalués sur des projets pratiques et se verront délivrer une attestation professionnelle avec un crédit universitaire spécifique», a expliqué le professeur Bisa.

L’IGSC a déjà mobilisé des facilitateurs parmi les meilleurs formateurs, experts, professionnels de l’innovation et praticiens du terrain commercial, industriel et entrepreneurial de la RDC, Afrique et au-delà. ACP/UKB 

Activités numériques en RDC : publication officielle de l’arrêté fixant les conditions d’autorisation

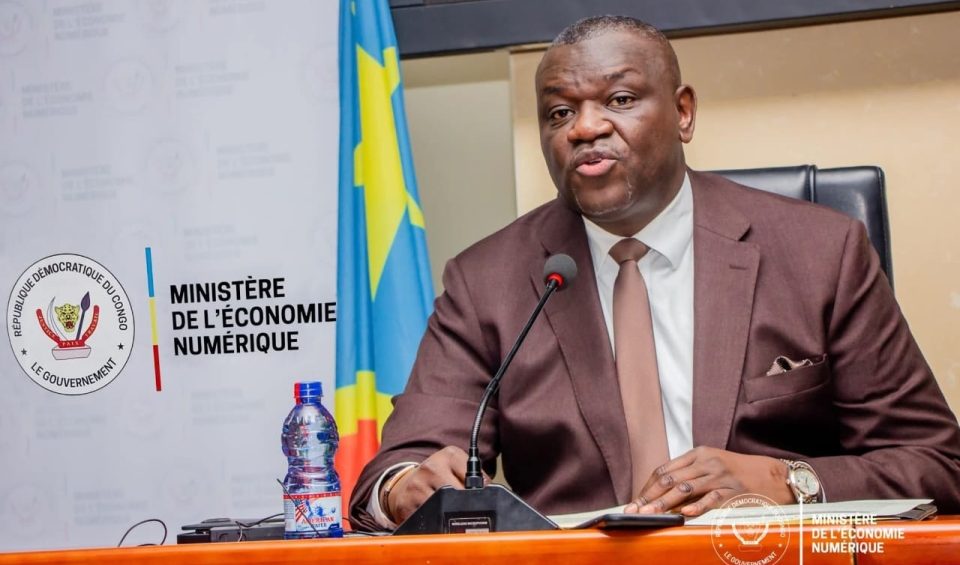
‎Kinshasa, 17 mars 2026 (ACP).- Le gouvernement de la République démocratique du Congo(RDC), à travers le ministre de l’Économie numérique, a rendu public mardi à Kinshasa l’arrêté fixant les conditions et modalités des demandes d’autorisation pour les activités numériques dans le pays, selon un communiqué consulté par l’ACP.

‎« Le ministre de l’Économie numérique, Augustin Kibassa Maliba, a signé, le 11 mars 2026, un arrêté  fixant les conditions et modalités d’examen de la  demande ainsi que de délivrance d’autorisations pour les activités et services numériques dont la publication officielle est intervenue ce mardi 17 mars en République démocratique du Congo », a-t-on lu.

‎Selon la source, ce texte s’inscrit dans le cadre de la mise en œuvre du Code du numérique de la RDC et vise à renforcer la régulation du secteur, tout en garantissant un environnement juridique clair pour les opérateurs. Il concerne aussi bien les entreprises congolaises qu’étrangères souhaitant offrir des services numériques sur le territoire national.

‎Le ministère a rapporté dans son communiqué que l’arrêté précise notamment les activités soumises à autorisation préalable. « Il s’agit, entre autres, des centres de données, des services de confiance numérique (signature électronique, certification, horodatage), de l’hébergement d’applications, ainsi que de grandes plateformes numériques telles que le cloud, les réseaux sociaux, les marketplaces, les fintech ou encore les moteurs de recherche. Les services numériques essentiels, jugés critiques pour le fonctionnement de l’État et de l’économie sont également concernés », a indiqué la source.

‎L’ARTPC obtient la mission d’instruction des demandes

‎Par ailleurs, cet arrêté confie à l’Autorité de Régulation de la Poste et des Télécommunications du Congo (ARPTC), à titre provisoire, la mission d’instruction des demandes d’autorisation. 

‎« Cette structure est chargée de vérifier la conformité des dossiers, d’évaluer les capacités techniques et financières des demandeurs, et de formuler un avis au ministre qui dispose du pouvoir de décision finale », a révélé la source.

Elle a ajouté  que les entreprises devront soumettre un dossier complet comprenant notamment un plan d’affaires, des documents juridiques, fiscaux et techniques, ainsi que des preuves de fiabilité de leurs infrastructures. Un délai maximum de 30 jours est prévu pour l’instruction des demandes, tandis que le ministre dispose de 15 jours pour statuer.

‎L’autorisation, délivrée pour une durée de cinq ans renouvelable, impose des obligations strictes aux opérateurs, notamment en matière de sécurité des systèmes, de protection des données et de continuité des services. Toute infraction peut entraîner des sanctions allant de l’amende au retrait de l’autorisation.

‎Cependant, une période transitoire est accordée jusqu’au 30 juin 2026 pour permettre aux acteurs du secteur de se conformer aux nouvelles exigences. Passé ce délai, toute activité exercée sans autorisation sera passible de sanctions prévues par la loi.

‎À travers cet arrêté, a rassuré la source, le gouvernement entend structurer davantage l’écosystème numérique congolais, sécuriser les investissements et accompagner la transformation digitale du pays dans un cadre réglementaire modernisé.